AI智能体12小时摸进公司后台?突破口竟是常用办公软件
- 发布于
一听到「AI智能体摸进公司后台」,很多人第一反应是:大厂模型被黑了?约10月26日前后公开的这起事件,突破口却是另一类东西——公司日常在用的第三方行政、销售类商业软件。
三句话读懂
- 某网络安全初创在某海外AI实验室的外部安全研究(赏金类)计划下,用AI智能体经未点名的第三方行政/销售软件找到进入路径;初创称「不到12小时」。
- 实验室确认触及「有限一组」销售、人事与IT系统(商务联系与基础账户信息等),称客户对话、源码与模型权重未受影响;当天切断访问,并停用相关第三方软件至供应商确认修复。
- 双方对触及深度与披露是否充分口径不完全一致——成稿并列写清,不单信一边。
不是模型被黑,是「接进公司的软件」
据《华盛顿邮报》等报道与科技媒体转述:初创方面称,其AI智能体并未直接攻破该实验室自研核心产品,而是利用企业销售、行政管理类第三方软件中的弱点,打开进入内部业务系统的路径;草稿报告还提到会议记录、薪资与录用信息、内部协作消息等——这些细节以初创自述为主,须与实验室口径对照看。
实验室随后确认:研究人员访问的是范围有限的销售、人力资源和IT系统;客户与助手的对话、模型回复、源代码及模型权重均未受到影响。公司称监控在对方正式报告前已发现部分活动,并在当天关闭访问权限;已停用受影响的第三方软件,直至供应商确认漏洞修复,并向相关联邦部门通报。目前没有证据表明初创以外的人利用了这些漏洞。软件供应商名称与具体漏洞细节均未公开。
换句话说:头条里的「12小时」,指的是智能体顺着供应链上的办公软件往里摸;真正要盯的,不是「又一个模型事故」,而是「谁拿着管理端钥匙、接了哪些插件」。
别误读:双方说法并不完全重合
至少有三点要分开记:
- 时长与路径:初创强调「不到12小时」找到路径;有报道称实验室指出对方此前曾花数日尝试直接突破自有软件未果,才转向第三方工具——「12小时」不是全流程唯一数字。
- 触及什么:初创草稿写到会议记录、薪资录用、内部消息等;实验室口径收窄为有限销售/人事/IT系统中的商务联系与基础账户类信息,并明确对话、源码、权重未进。
- 规则与定性:实验室称对方未充分披露全部测试活动、夸大了部分影响表述;初创称数据访问已按研究惯例压到最小。这是赏金/外部研究框架下的争议,不是「随便黑进生产」的民间故事。
新闻向读者只要带走一句:同类第三方行政/销售软件,许多公司也在用——风险在共享供应链,不在某一家实验室专属。
国内对照:先盘点「接了管理权限的 SaaS」
海外赏金测试里,智能体走的是「人人都在用的管理/销售软件」。落到国内公司与团队,立刻能做的不是复现攻击,而是收紧入口:
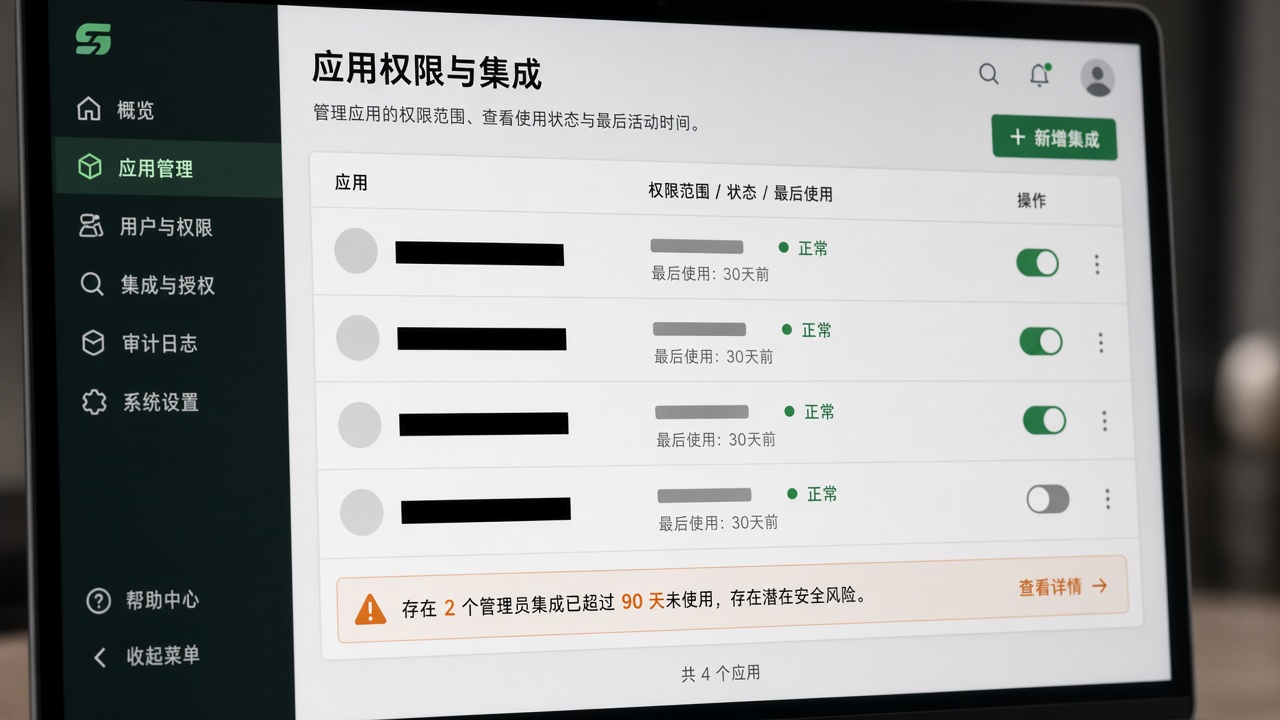
- 列清单:CRM、人事、销售跟进、报销、协作插件、单点登录里挂着管理权限的第三方应用,写在一张表上。
- 收管理端:谁能开应用市场、谁能装插件、谁能批OAuth——默认全员可装的,先改成按角色。
- 砍闲置:半年没用的集成、测试账号、离职人员仍挂着的令牌,先停再议。
- 盯供应商:已知未修或通告要求升级的,停用或切只读,直到补丁确认。
智能体把「探路」变快了,但钥匙仍在你发给第三方软件的那串权限里。
可带走的动作清单
- 今天列出「接了管理/读写权限」的 SaaS 与插件(含移动端)。
- 关掉不用的管理端入口与过期令牌;留用的改为最小权限。
- 问一句 IT/行政:第三方软件若被停用一天,业务能不能降级运行——答不上来的,优先排查。
本文据公开报道核对,对企业、初创、实验室与软件名作泛称处理;双方口径差异已并列。属普法/安全提示分享,不构成法律意见,亦不提供任何攻击步骤。
来源
新浪科技/IT之家转述:某海外AI实验室确认有限系统遭访问,2026-10-27,https://finance.sina.com.cn/tech/digi/2026-10-27/doc-iniwsseu0241662.shtml Decrypt:同题英文报道,2026-10-26,https://decrypt.co/381860/ai-agents-hack-anthropic-business-systems-12-hours 华盛顿邮报:同题报道(订阅墙),2026-10-26,https://www.washingtonpost.com/technology/2026/10/26/researchers-cybersecurity-start-up-cathedral-got-inside-anthropic/
本站文章仅供学习交流,不构成法律意见或执业建议。