装AI技能包前你查过权限吗?官方已点名恶意Skills
- 发布于
给AI智能体装一个「效率技能包」时,弹窗通常会问文件读写、shell、外联。多数人点一下「允许」,安装就算完成了。
点下「允许」,交出去的是什么
文件读写,意味着它能看到本机的文档和保存的凭证;shell,意味着它能替你执行命令;外联,意味着数据可以发往任何地址。技能包说到底是一段带着这三项权限运行的代码,介绍页写得再像办公助手,这一点不会变。
公告点名的两种做法
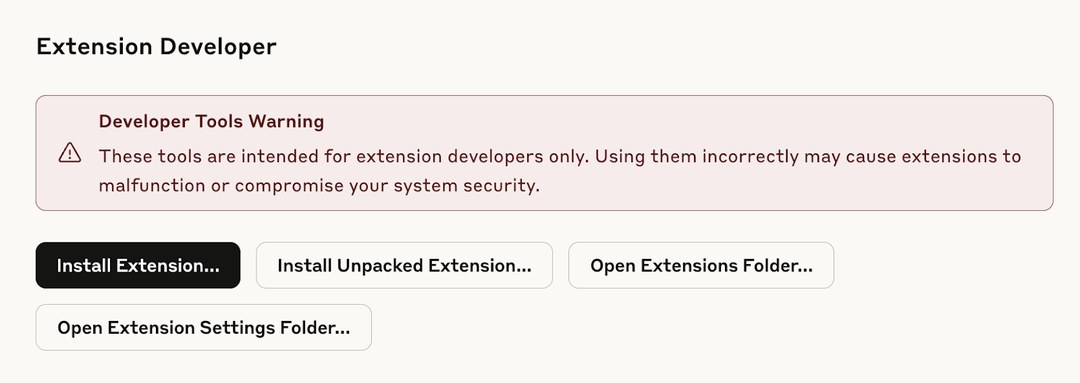
国家信息安全漏洞共享平台(CNVD)的安全公告(编号CNTA-2026-0003)综合研判,多个智能体Skills存在严重安全风险,可被用于未经授权的操作,攻击者借此窃取敏感信息,甚至造成资产损失。公告列出两类情形。
第一类是隐蔽命令执行。恶意Skill伪装成办公助手、数据分析等常见工具,在用户不知情时下载并运行木马,窃取系统密码和业务凭证。公告披露,这类恶意插件累计下载上万次。
第二类是诱导高危操作。Skill里推荐或内置来源不可信的MCP或插件,把用户引到不可靠的站点付费注册,或引入含非法加密货币交易等隐藏功能的组件。
公告点了两类:隐蔽命令执行;诱导接入不可信第三方。
装前、装时、装后
装前看来源。优先官方商店或单位准入清单。网盘、社群里转来的包,先读说明和脚本再决定装不装。
装时收权限。没有明确用途的文件读写、shell 和任意外联,一律不给,日后需要再开也来得及。工信部NVDB对开源AI智能体的提示是同一思路:用官方最新版,控制互联网暴露面,坚持最小权限。权限与来源,比功能列表更先看。
装后清组件。卸载来路不明的「自动交易」「钱包」「付费开通」类Skill,不接未经核验的第三方MCP地址,也不要把API Key交给私下索要的人。
官方点名的是部分恶意或高风险的Skills和不当配置,并不等于所有技能包都不能装,也不针对具体产品或企业。本文据CNVD公告与工信部NVDB提示核对,属安全提示分享,不构成安全评估或法律意见。
来源
国家信息安全漏洞共享平台(CNVD)安全公告CNTA-2026-0003《关于部分智能体技能包(Skills)存在隐蔽执行恶意命令的安全公告》,2026-05-11 工业和信息化部网络安全威胁和漏洞信息共享平台(NVDB)《关于防范开源AI智能体安全风险的提示》,2026-03-13
本站文章仅供学习交流,不构成法律意见或执业建议。