你的AI回信,11月7日起会自带隐形标记?
- 发布于
你用 API 让 AI 写的回信、方案、客服话术——从 2026年11月7日 起,有可能已经悄悄「盖」上了看不见的章。
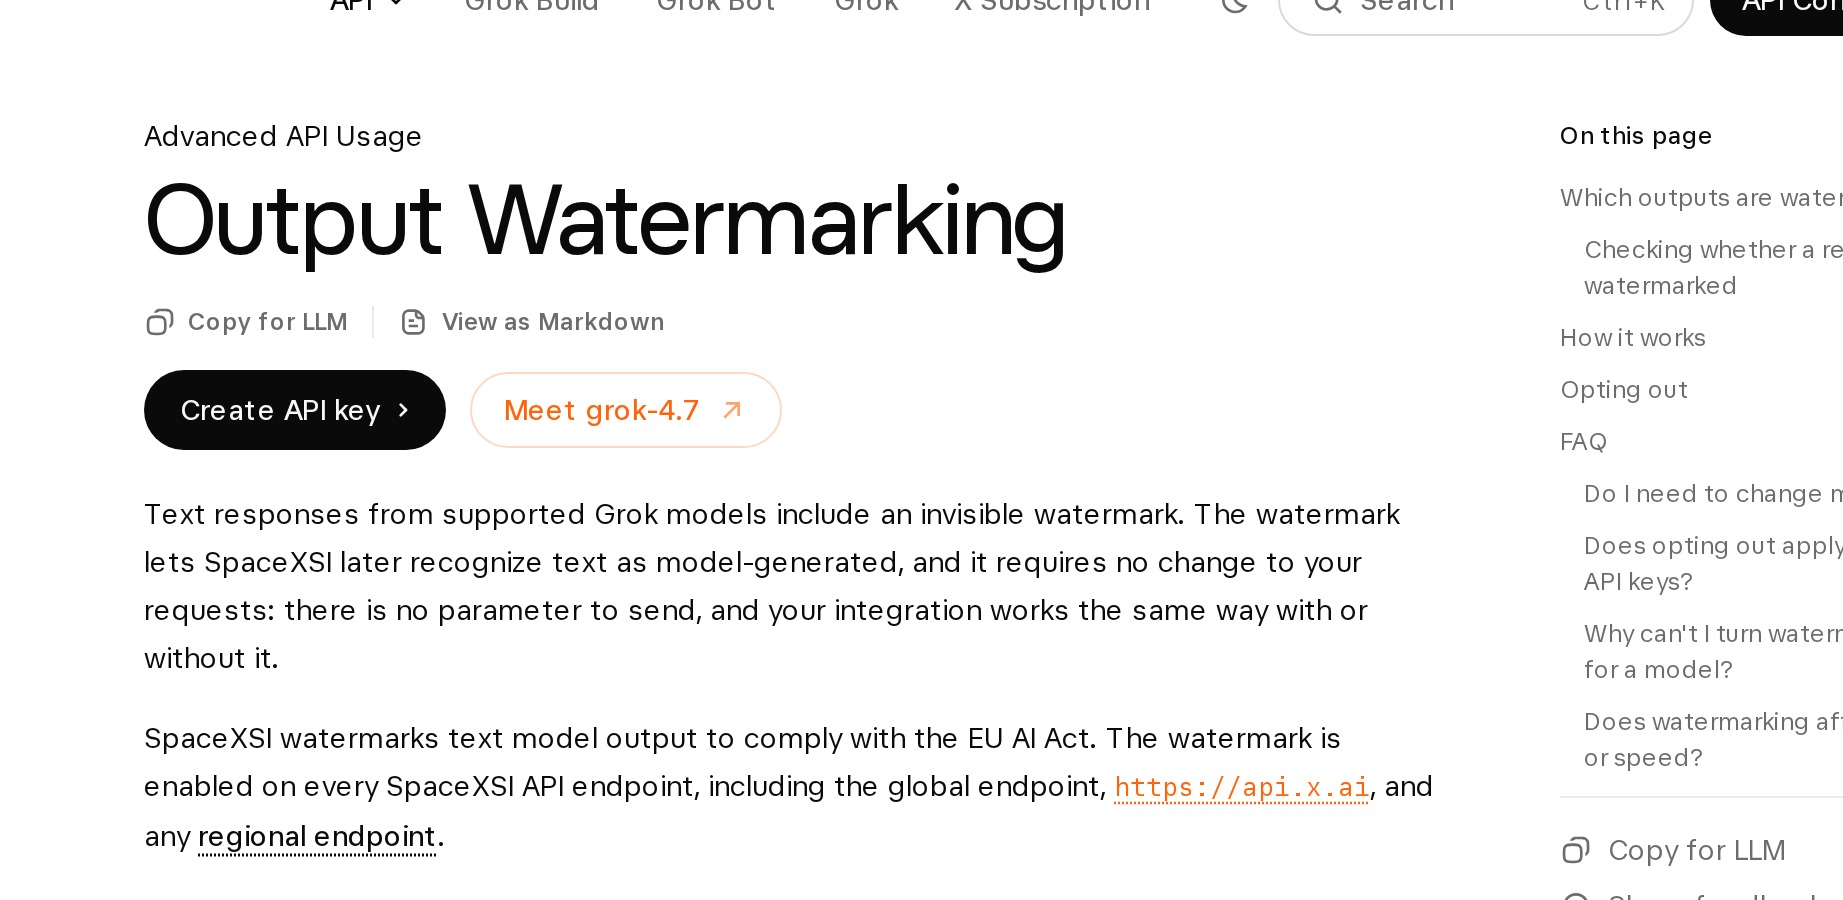
SpaceXSI(开发者文档域名仍为 docs.x.ai)在 Output Watermarking 页写明:支持的 Grok 文本模型输出会带不可见水印,方便事后识别为模型生成;请求侧无需改参数,集成方式不变。公司口径是:为遵守欧盟《AI法案》(EU AI Act) 对合成内容的标识要求;水印开在每个 API 端点(含全球端点 https://api.x.ai 与区域端点)。
先记住三句话
- 默认开:自 2026-11-07 起,列名的七个文本模型经 API 输出默认带水印。
- 看不见:略偏置选词,不增字符、不加标记语言;文档称不影响质量与速度。
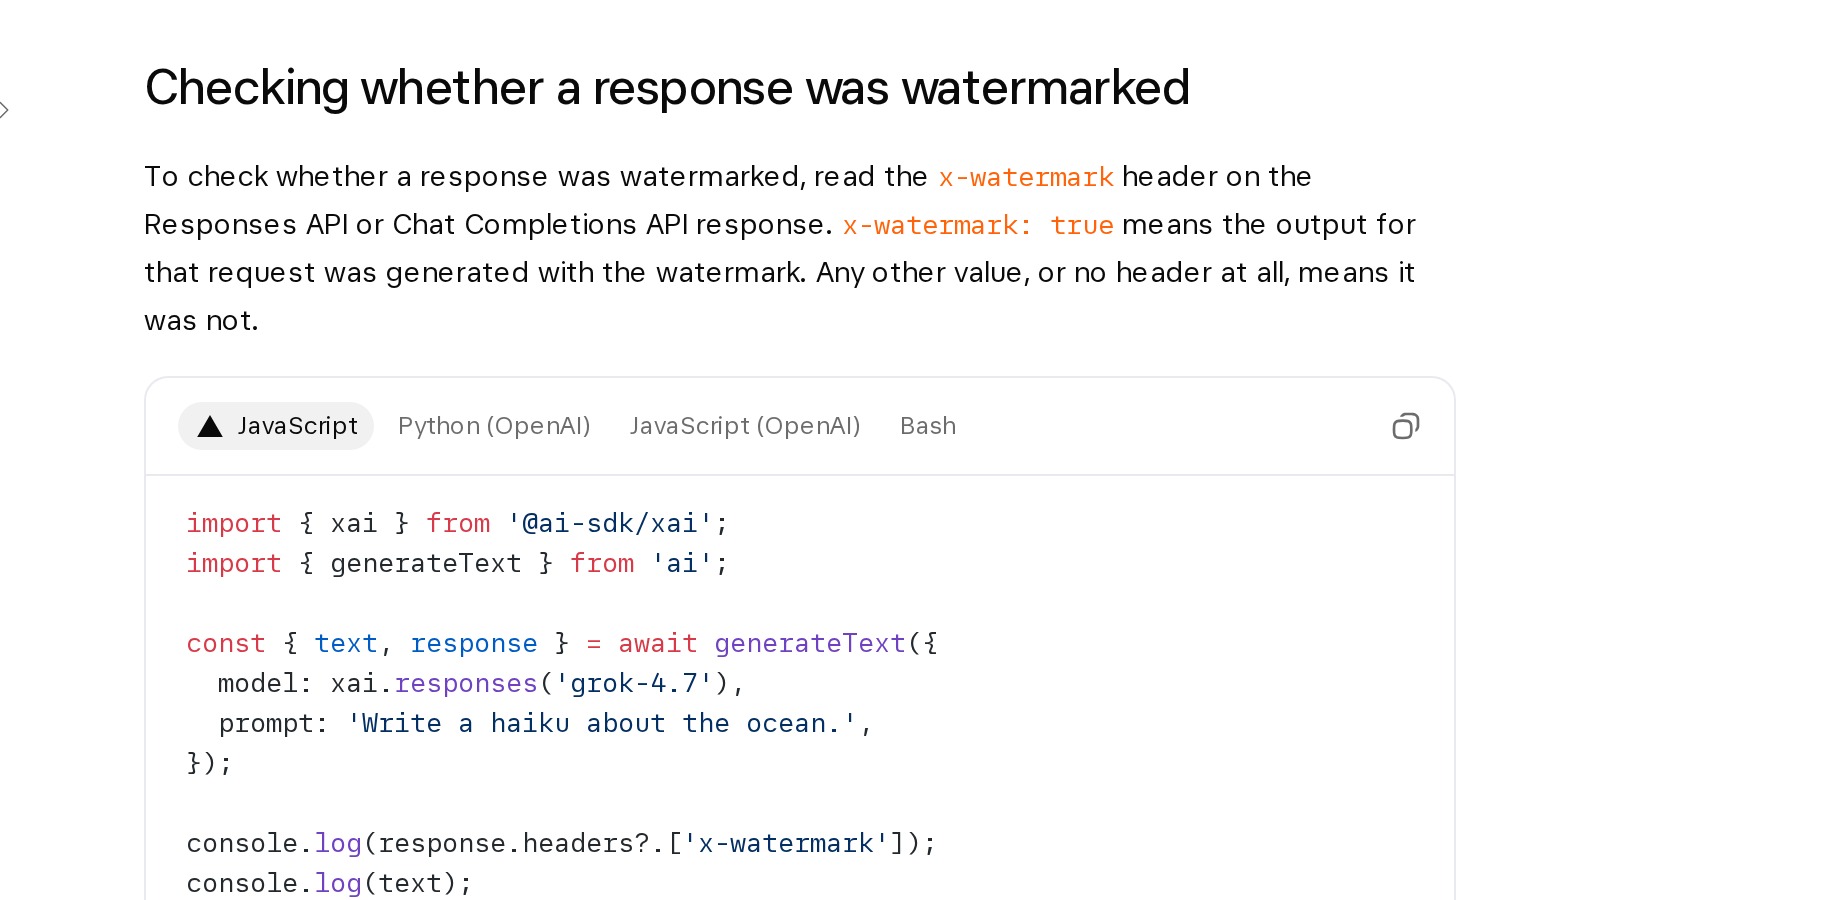
- 可核对/可关:响应头
x-watermark: true表示当次已加水印;团队管理员可在控制台按模型关闭,但须确认适用法律例外并自行承担标识/披露责任,且写入审计日志。
官方文档写了什么
据 docs.x.ai《Output Watermarking》(开发者高级用法页,成稿时已打开核对):
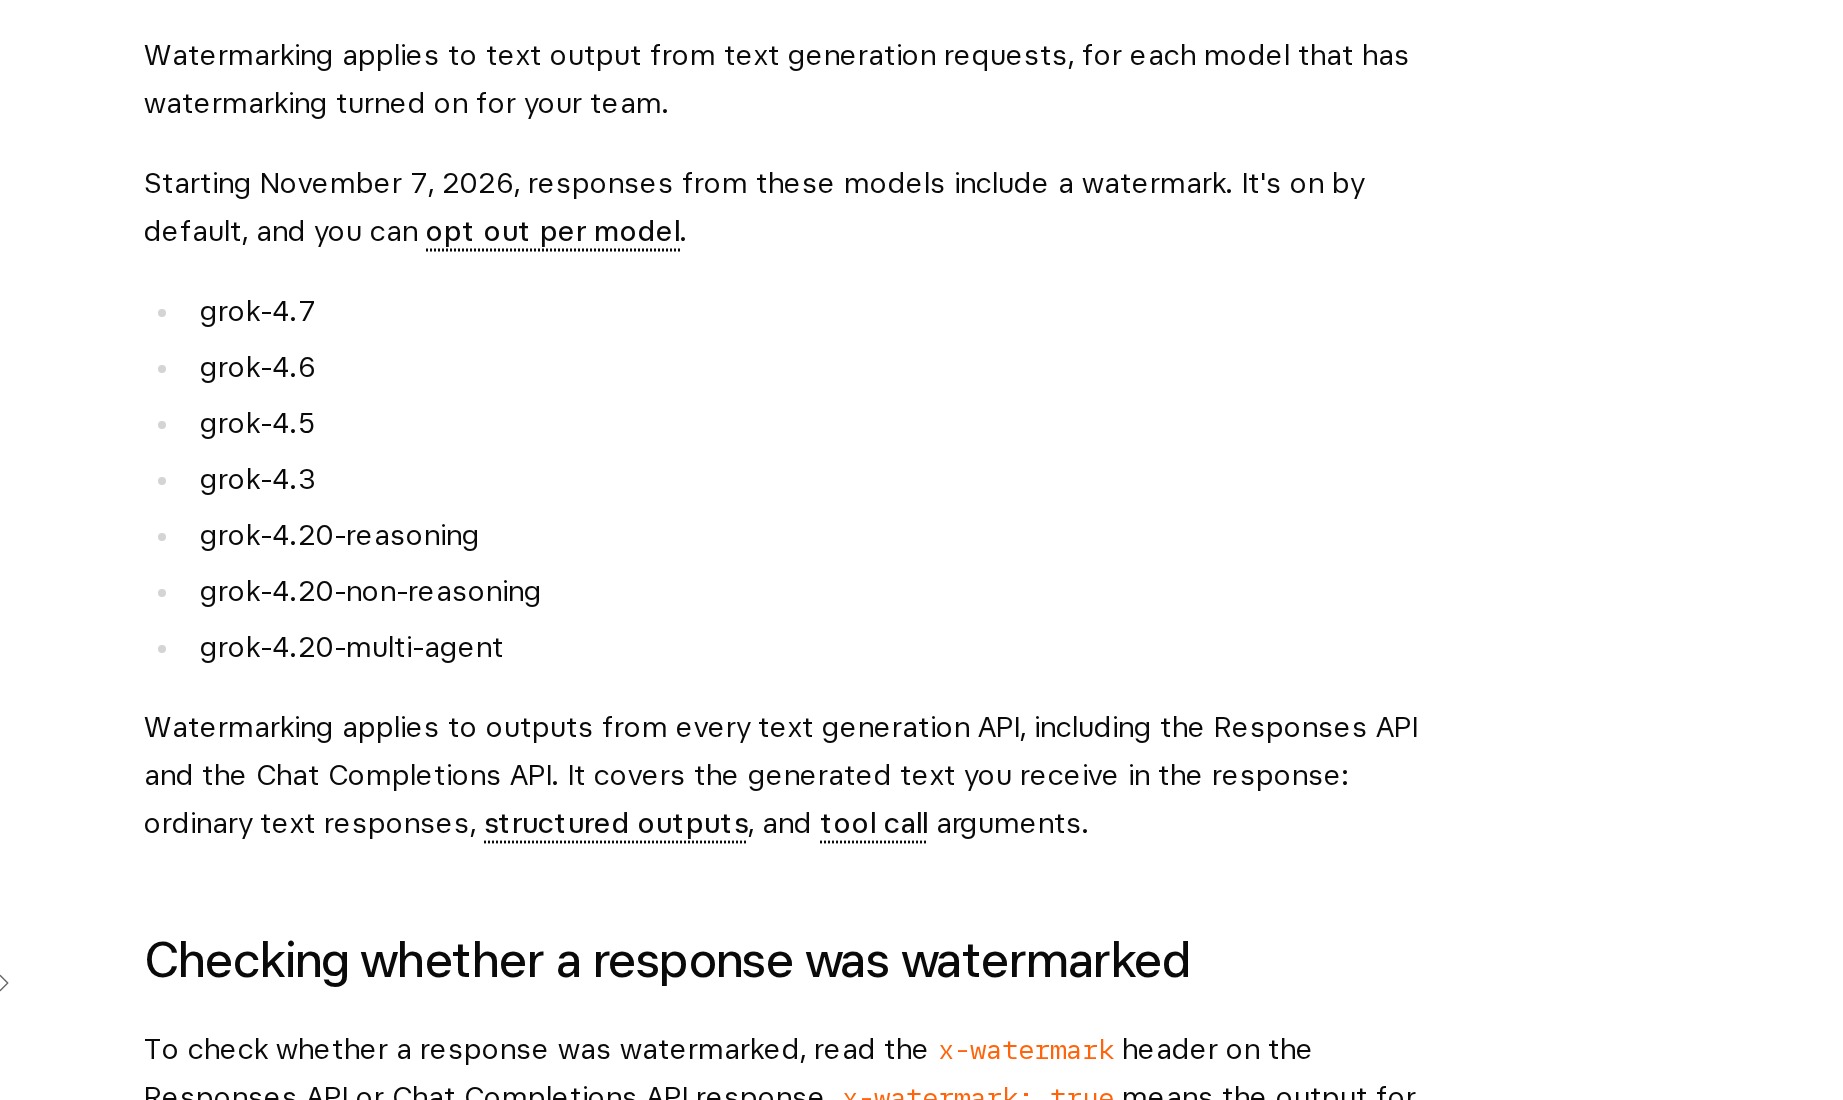
- 生效日:Starting November 7, 2026,下列模型响应包含水印,默认开启,可按模型 opt out:
grok-4.7、grok-4.6、grok-4.5、grok-4.3、grok-4.20-reasoning、grok-4.20-non-reasoning、grok-4.20-multi-agent。 - 覆盖面:Responses API 与 Chat Completions API 等文本生成接口;覆盖普通文本、结构化输出与 tool call 参数。
- 核对方式:读响应头
x-watermark;true=该次输出带水印,其他值或无此头=未带。 - 原理:生成时对 token 选择做轻微塑形(statistical watermark),不插入可见字符/隐藏文本;检测是统计打分:已水印/未水印/不确定,文本越长信号越强。检测 API 需申请开放。
- 关闭规则:团队设置对该团队全部 API key生效;变更约 5 分钟内作用于新请求;关闭时须确认「适用法律下存在例外」且标识/披露等法律义务由己方独自承担;开关均记入团队审计日志。部分模型可能对团队「锁定开启」,控制台无法关掉。
- FAQ 要点:不必改代码;不影响质量/速度;消费端 Grok 聊天是否同规——文档本页写的是 API/控制台 路径,成稿不把消费端聊天默认写成同一套。
法律钩:欧盟第50条在说什么
欧盟《人工智能法案》(AI Act)第50条规定透明度义务。其中与本新闻最直接相关的是 第50条第2款:提供生成合成音频、图像、视频或文本的 AI 系统(含通用目的 AI 系统)提供者,应确保输出以机读格式标记,并尽可能在技术可行范围内使内容可被检测为人工生成或操纵;方案须有效、可互操作、稳健可靠。另有辅助编辑、未实质改变语义、以及依法侦查犯罪等例外。
公开材料显示,该条透明度义务自 2026年8月2日 起适用;欧盟后续还有关于 AI 生成内容透明度的实践守则/实施指引讨论「标记+可检测」两要素等——成稿只点到「机读标记/可检测」义务骨架,不把某家厂商的默认水印写成「全球一刀切、所有聊天一律强制」。
SpaceXSI 把默认水印落在 API 输出层,并允许在确认法律例外后关闭、同时把披露责任写进确认与审计——这是典型的「合规默认开、例外上移给部署方」产品设计。对企业采购与跨境向欧交付来说,要问的不是「有没有水印按钮」,而是:关掉之后,谁对标识与披露负责?合同与审计能不能接得住?
国内对照:该标仍要标(轻节)
国内没有写成「已强制要求与 Grok API 同等的默认统计水印」。能带走、且有条文依据的是:
- 《互联网信息服务深度合成管理规定》第十六条:深度合成服务提供者应对生成或编辑的信息内容采取技术措施添加不影响用户使用的标识,并依法保存日志;第十七条对易致公众混淆的智能对话/智能写作等场景要求合理位置显著标识。
- 《生成式人工智能服务管理暂行办法》第十二条:提供者应按深度合成规定对图片、视频等生成内容进行标识。
- 《人工智能生成合成内容标识办法》(国信办通字〔2025〕2号,2025-09-01 施行)第四条细化显式标识位置;第五条要求在文件元数据中添加隐式标识(属性、服务提供者名称或编码、内容编号等),并鼓励数字水印等形式的隐式标识;第十条禁止恶意删除、篡改、伪造、隐匿标识。
可带走动作(不做惊吓清单):
- 对外提供生成合成服务:显式/隐式标识按办法落实,协议里写清方法与样式。
- 用境外 API 生成再在境内分发:不要默认「上游已加水印=下游免责」;该声明、该显标仍要做。
- 企业若关闭上游默认水印:把例外依据、替代披露方案与审计日志写进采购/内控,而不是只关开关。
今天就能问自己的五句
- 你发出去的 AI 文本,走的是 API 还是消费端聊天?规则可能不一样。
- 团队控制台水印是 On/Off/Custom?有没有人能一键关、关了有没有审计?
- 关闭时确认过的「法律例外」和「自行承担标识责任」,合同里落在谁头上?
- 向欧交付或处理欧盟用户场景时,机读标记/可检测方案有没有书面评估?
- 国内分发链路:显式提示、元数据隐式标识、防篡改——哪一环还空着?
隐形水印解决的是「机器能不能认出这段字像不像模型写的」;它代替不了面向人的显著提示,也不等于国内办法已经要求同一套默认统计水印。文档给出的,是一条可核对的产品时间线;对读者更可带走的,是部署形态、关闭确认与标识责任怎么分。
本文据 docs.x.ai《Output Watermarking》核对;欧盟义务据《AI Act》第50条公开文本与委员会服务台摘要;国内条文据深度合成规定、生成式AI暂行办法与《人工智能生成合成内容标识办法》原文。属普法/安全提示分享,不构成法律意见。
来源
SpaceXSI/xAI Docs:《Output Watermarking》(Advanced API Usage)https://docs.x.ai/developers/advanced-api-usage/watermarking 欧盟 AI Act 第50条(透明度义务,公开文本/AI Act Service Desk)https://ai-act-service-desk.ec.europa.eu/en/ai-act/article-50 《互联网信息服务深度合成管理规定》第16、17条 《生成式人工智能服务管理暂行办法》第12条 《人工智能生成合成内容标识办法》(国信办通字〔2025〕2号)第4、5、10条
本站文章仅供学习交流,不构成法律意见或执业建议。