随手把客户名单喂给AI,算泄密吗?深圳发布AI工具保密指引
- 发布于
让AI“帮我把这份客户名单整理成表格”——很多人每天都在干类似的事,顺手、省时间,也没觉得哪里不对。
问题是:这份名单离开了你的电脑,去了哪里?
10月29日,深圳市市场监督管理局印发了《人工智能工具应用中的商业秘密保护指引》(以下简称《指引》)。官方解读称,这是全国首个专门针对AI工具应用的商业秘密保护指引。这篇文章只做一件事:把《指引》里员工和企业用得上的部分,挑出来讲清楚。
先给结论
- 客户名单属于商业秘密里的「经营信息」;《指引》把「客户核心名单」放进了禁止上传AI工具的一档。
- 一次具体的“喂给AI”算不算侵犯商业秘密,要看保密措施、保密义务、实际披露等具体情形,不能一概而论;但风险点《指引》写得很直白。
- 真正管用的办法不复杂:先分档,再决定能不能传、要不要脱敏、要不要审批。
这份指引是什么
深圳市市场监管局官网在10月30日挂出了发布《指引》的通告,落款日期是10月29日。《指引》全文PDF共61页,围绕三个问题展开:泄密风险藏在哪、平时怎么防、泄密了怎么办。风险部分按AI工具的全生命周期逐环节梳理:采购与准入、部署与配置、使用与权限管理、更新与退出。
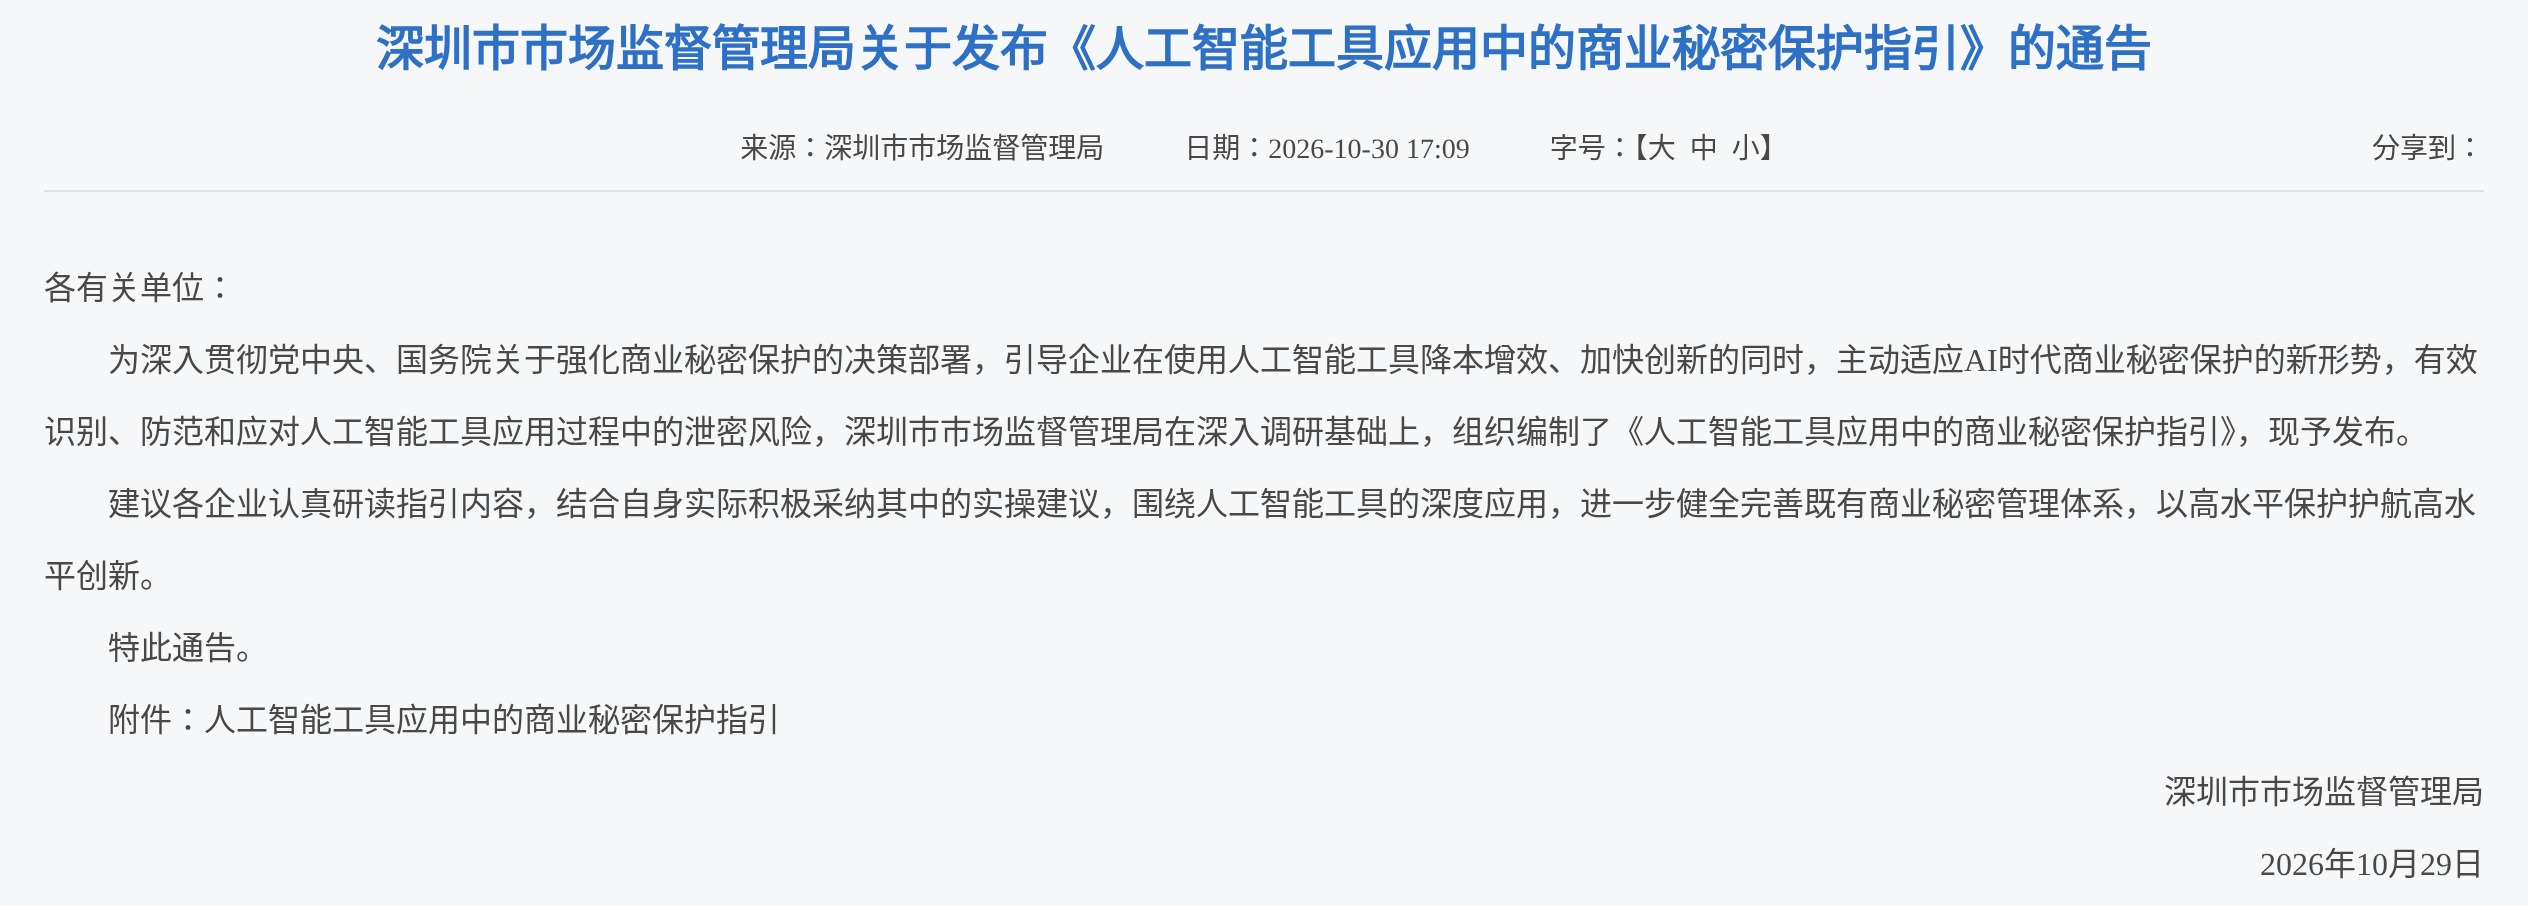
有一点要先说清楚:《指引》在“本指引说明”里写明,它是指导性文件,不具有行政强制力,企业可以参照它完善内部的商业秘密保护制度。它不是新增的法律义务,而是一份“怎么做更稳妥”的官方参考。
为什么说“随手”最容易出问题
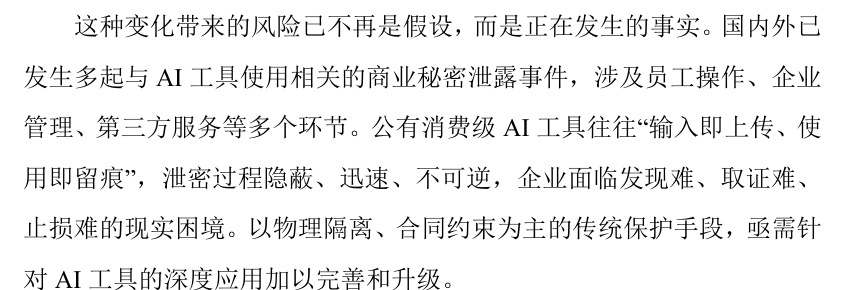
《指引》序言里有一句很形象的话:过去商业秘密可能被锁在文件柜和权限系统里,今天它却可能在一次输入、一次拖拽、一次点击之间,被上传至公有AI平台。它还提到,公有消费级AI工具往往“输入即上传、使用即留痕”。
在员工使用环节,《指引》点出了几类常见情形:
- 直接输入:把源代码、技术文档、未公开财务数据、客户名单等直接贴进AI工具。指引提示,这些内容可能被留存,或被用于服务优化、模型训练,具体取决于服务商的配置与用户授权状态。
- 文档里的“隐藏信息”:带修订记录、隐藏批注的文档,或截图里带着窗口路径、后台标签,都可能把没打算给的信息一并交出去。
- 影子AI:绕开审批,私自用未经批准的AI工具处理工作。
- 脱敏不彻底:人工脱敏可能有遗漏,业务规模、合作周期、地域特征这些信息,有时仍可能把被隐去的客户反推出来。
指引还转述了一个事例:某企业允许部分员工使用外部通用AI问答助手后,短时间内出现多起员工把设备资料、程序代码、会议记录直接输入的情形。
核心:一张上传三档表
《指引》附录1给出了「AI工具涉密信息上传负面清单」,按信息的重要程度分三档:
高档:核心、重要商业秘密
示例包括未公开的研发配方、核心算法源码、关键生产工艺、战略并购计划、竞标底价、客户核心名单等。清单写的是:禁止上传至AI工具。
中档:普通商业秘密
示例包括常规工艺流程、内部培训材料、不含特殊条款的一般性合同模板、内部常规管理规定等。清单写的是:需部门负责人审批,并上传脱敏说明,要隐去具体金额、人名、日期等。
低档:日常工作信息
示例包括公开会议日程、已发布的产品宣传资料、非涉密的周报摘要等。清单写的是:脱敏处理后可上传,并鼓励使用AI提升效率。
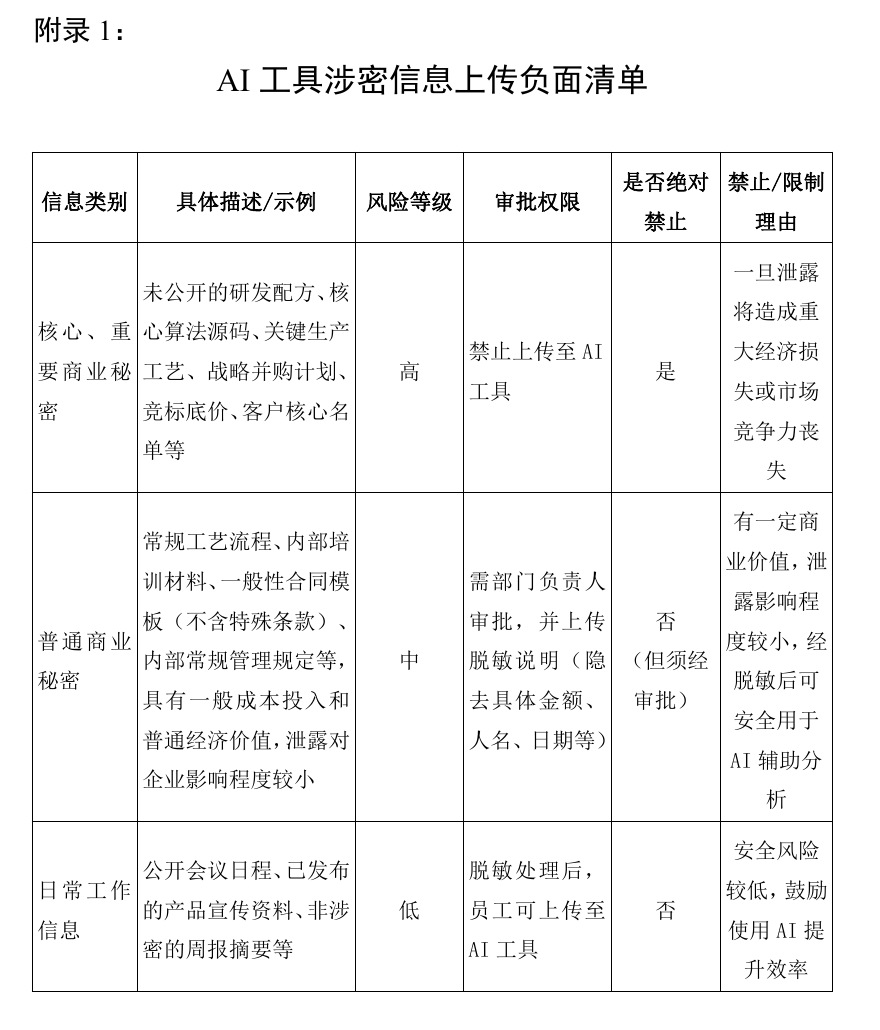
这张表有个值得注意的地方:它不是“一刀切禁用AI”,而是给了三档不同的处理办法,低档信息鼓励用。另外,在正文里《指引》还区分了工具类型:对公有消费级AI工具从严限制;对企业级或私有化部署的AI工具,普通商业秘密经脱敏并履行审批后可以输入使用。
回到问题:客户名单算泄密吗
先看法律怎么定义。《反不正当竞争法》(2025年修订)第十条规定,商业秘密是指不为公众所知悉、具有商业价值并经权利人采取相应保密措施的技术信息、经营信息等商业信息。同一条还禁止违反保密义务,或违反权利人有关保守商业秘密的要求,披露、使用或者允许他人使用其所掌握的商业秘密。
《指引》对“客户信息”的理解是:客户的名称、地址、联系方式,以及交易习惯、意向、内容等信息,都可以属于经营信息。
所以更准确的回答是:
- 一份符合上述条件的客户名单,是商业秘密。
- 它被放进《指引》的“禁止上传”档,说明官方认为不应该拿它去喂公有AI工具。
- 但某一次输入是否构成法律上的侵权,要结合公司有没有保密制度、员工是否负有保密义务、信息最终被谁获取和使用等具体判断。《指引》自己也承认,AI场景下主观过错和证据都更难认定。
对员工来说,更实际的问题是:在你们公司,这份名单能不能离开内部系统?
员工:今天就能做的五件事
下面几条主要依据《指引》第2、3章整理:
- 先分档,再动手。 贴给AI之前,先问自己它属于哪一档。拿不准的,先问部门负责人,别先贴再说。
- 用公司批准的工具。 不绕开审批用“影子AI”;也不要用私人设备登录企业AI账号。
- 脱敏要彻底。 去掉金额、人名、日期;别忘了文档里的修订记录、批注,以及截图里的窗口路径和后台标签。
- 一人一号。 不共用账号、不转借账号,账号和权限随岗位变动及时调整。
- 用完收尾。 按《指引》建议,使用前关闭自动同步、云端备份、智能分享等功能,使用后清理对话记录和上传过的文件。
企业:官方建议优先做好四件事
官方解读把《指引》的使用建议概括为四件事,可以当作一份起步清单:
- 制度衔接:把AI工具纳入现有商业秘密管理体系,明确使用准则,划出不能上传的红线。
- 白名单准入:建立AI工具准入审核,推行白名单管理,不允许私自使用未经审批的工具。
- 宣贯培训:常态化开展AI场景保密培训,让员工知道哪些能传、哪些不能。
- 定期排查:定期自查评估,随技术变化更新防护措施。
另外,《指引》还收录了12个与AI工具使用相关的事例,附录里附有保密承诺的参考文本;章节4里写了泄密后的内部应急处置建议,包括及时固定账号登录时间、设备信息、上传文件的哈希值等电子证据,以及行政、民事、刑事等维权路径的选择。
需要注意的边界
- 《指引》是深圳市市场监管局发布的指导性文件,不具有行政强制力,也不替代法律法规;《指引》自己也提醒,具体实务操作要遵循最新的法律法规和政策要求。
- 三档表是参考框架。每家公司的保密制度、使用的AI工具、合同约定都不同,实际应以公司自己的制度和与服务商的协议为准。
- 本文是普法/安全提示,不构成法律意见。涉及具体纠纷,请咨询专业律师。
来源
深圳市市场监督管理局:《关于发布〈人工智能工具应用中的商业秘密保护指引〉的通告》(2026-10-30挂网)https://amr.sz.gov.cn/xxgk/qt/tzgg/content/post_13047699.html 《人工智能工具应用中的商业秘密保护指引》全文 PDF https://amr.sz.gov.cn/attachment/1/1764/1764274/13047699.pdf 21经济网:《用AI怕泄密?深圳发布全国首个AI工具应用商业秘密保护指引》(2026-10-31)https://www.21jingji.com/article/20261031/herald/66d2b28c16dfa573116341a8234d353b.html
本站文章仅供学习交流,不构成法律意见或执业建议。